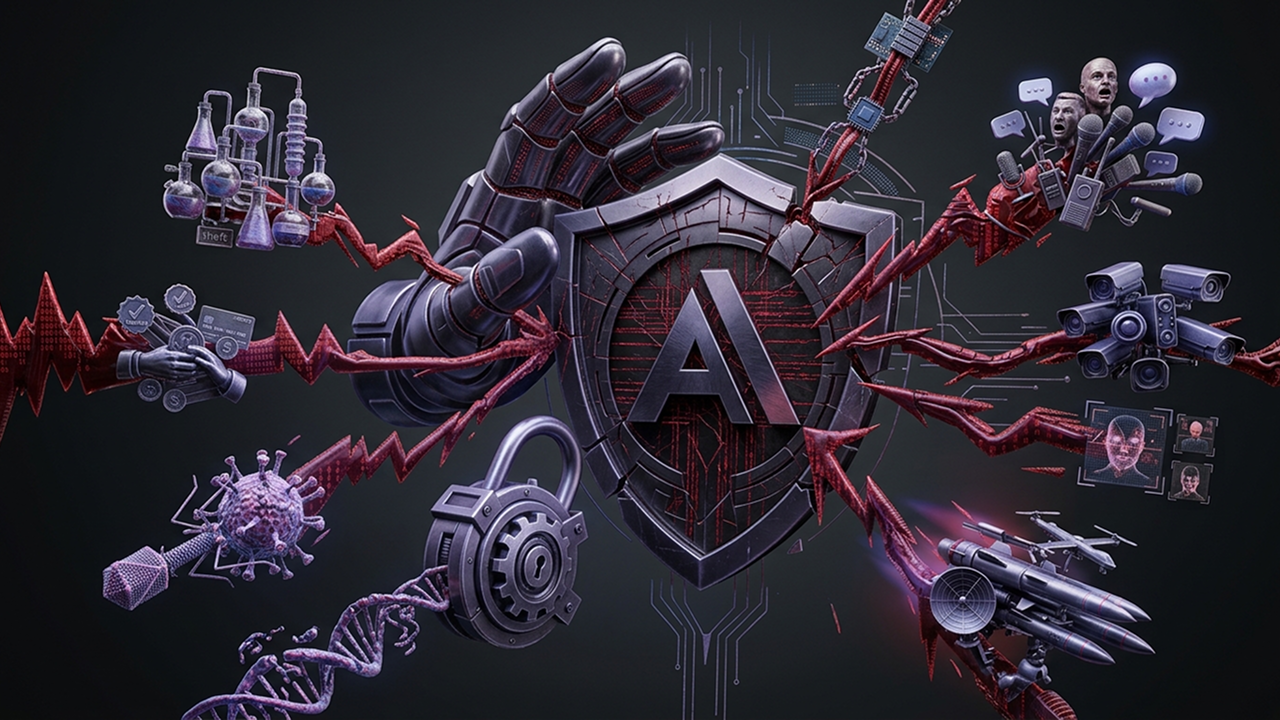
Detectando e Combatendo o Uso Indevido de IA
Entre dezembro de 2025 e agosto de 2026, a Anthropic identificou e interrompeu tentativas de uso indevido de seus modelos de IA em diversas áreas. Em cada caso, a empresa afirma ter banido as contas responsáveis e informado as autoridades e parceiros do setor.
1. Operações cibernéticas
A IA vem permitindo que indivíduos isolados executem ataques que antes exigiam equipes inteiras, e vem tornando os ataques mais autônomos, com agentes de IA conduzindo sozinhos etapas de invasão e roubo de dados.
Espionagem russa (GTG-20006). Grupo associado ao Midnight Blizzard automatizou quase todo o ciclo de ataque contra governos e forças armadas da Ucrânia e da Europa, incluindo reescrita automática de malware para evitar antivírus.
ShinyHunters (GTG-50014). Invasores usaram IA para varrer credenciais expostas, violar sistemas e extorquir vítimas, chegando a roubar as próprias chaves de IA das vítimas para continuar os ataques.
Fábrica de exploits (GTG-10007). Estudantes chineses mantiveram fluxos de IA quase contínuos para pesquisar vulnerabilidades e monitorar redes de governos estrangeiros.
Ativista isolado (GTG-50029). Um único francês construiu, sozinho, uma plataforma de cruzamento de dados vazados contra um movimento político.
Tendência geral: chaves de acesso a serviços de IA tornaram-se alvo valioso de roubo.
2. Operações de influência
Nove redes de manipulação informacional, ligadas a Rússia, Irã, Turquia, Emirados Árabes, além de campanhas domésticas no Quênia e em Bangladesh, atingindo públicos em seis continentes.
Rússia. Mídia estatal (Sputnik, RT) usou IA como editor auxiliar, com conteúdo de fato publicado e transmitido; outro grupo coordenou uma rádio na República Centro-Africana.
Comercial. Agência francesa vendeu produção de notícias falsas em seis continentes; empresa turca vendeu plataforma de manipulação eleitoral na Malásia.
Irã. Órgãos estatais produziram doutrina de propaganda e mensagens imitando porta vozes oficiais; grupo ligado ao MEK/NCRI clonou o estilo de um ativista real para enganar contatos dentro do país.
Outros. Campanha doméstica pró-governo no Quênia; notícias falsas automatizadas em Bangladesh; persona de IA dos Emirados Árabes atacando a Irmandade Muçulmana com ONG fictícia e depoimentos fantasmas à ONU.
3. Vigilância
Governos e empresas comerciais usaram IA para perfilar e monitorar dissidentes, minorias e diáspora.
China. Múltiplos órgãos de segurança produziram dossiês sobre católicos, budistas tibetanos, praticantes do Falun Gong e ativistas, e recrutamento disfarçado de uigures na Síria.
Irã. Extensão de navegador disfarçada usada para coletar identidades em massa, alimentando sistema estatal de gestão de casos.
Mali. Plataforma nacional de interceptação capaz de monitorar 25 milhões de chips de celular, driblando exigência de ordem judicial.
Comercial. Empresa israelense/singapurense classificou usuários no Irã e no Golfo por alinhamento político.
4. Armas convencionais
Seis casos na China, Rússia e Iêmen: desenvolvimento de software de orientação para foguetes guiados (testado em campo no Iêmen); especificação de sistema antitorpedo e software de guerra eletrônica na China (com simulação de alvos em Taiwan); enxame de drones autônomos russo capaz de selecionar alvos, incluindo a categoria “pessoa”, sem humano na decisão final; e aquisição de componentes de duplo uso para driblar sanções.
5. Uso indevido biológico
Considerada área de risco especialmente sério. Cinco casos de pesquisa de duplo uso: modificação do vírus chikungunya para aumentar transmissibilidade; adaptação de gripe aviária a mamíferos; genes de evasão imunológica de ortopoxvírus; e redesenho computacional de toxinas e venenos, apresentados com fins terapêuticos. Países e instituições não foram revelados para proteger os pesquisadores. Pedidos claramente perigosos foram bloqueados; casos ambíguos, de natureza dupla, muitas vezes passaram pelos filtros.
6. Golpes e fraudes
Estúdio chinês criou mais de vinte aplicativos de namoro falsos, misturando milhares de perfis de IA com poucos humanos reais contratados para dar credibilidade via chamadas de vídeo, enganando cerca de 25 mil pessoas sem nunca revelar que conversavam com um sistema automatizado.
7. Destilação ilícita
Sete laboratórios chineses (Alibaba, Moonshot, DeepSeek, Zhipu, Xiaomi, SenseTime e MiniMax) tentaram copiar, de forma não autorizada, as capacidades de raciocínio do Claude, usando contas fraudulentas, comandos para extrair o raciocínio interno do modelo e, em alguns casos, desviando pedidos de seus próprios usuários para os modelos da Anthropic sem consentimento, expondo dados sensíveis no processo.